


El Departamento del Tesoro sancionó a diez implicados y dos empresas en México por operar un esquema de jackpotting que canalizaba millones de dólares hacia la cúpula de la organización criminal
Redacción LNA
Internacionales
LA NUEVA ANTORCHA. — El Departamento del Tesoro de Estados Unidos, a través de la Oficina de Control de Activos Extranjeros (OFAC), oficializó sanciones contra diez personas y dos empresas acusadas de integrar un sofisticado brazo financiero y tecnológico vinculado a la banda transnacional Tren de Aragua. La medida judicial expuso que la estructura operaba estratégicamente desde México y Venezuela, canalizando recursos de manera ilícita hacia la cúpula directiva del grupo mediante complejas redes de lavado de dinero.
La investigación federal reveló que el cabecilla de esta ramificación es Aníbal Alexander Canelón Aguirre, alias «Prometeo», quien figura en la lista de los diez fugitivos más buscados del FBI. Canelón Aguirre es señalado como el cerebro informático responsable de desarrollar el programa malicioso (malware) diseñado para alterar el sistema operativo de los cajeros automáticos en territorio estadounidense, obligando a las máquinas a expulsar grandes sumas de efectivo de forma ininterrumpida, una modalidad delictiva conocida como jackpotting.
Parte fundamental del entramado operativo descansaba en empresas fachada registradas en México, entre las cuales destacan Enigma Community y Soluciones Integrales Toluca. Dichas corporaciones, controladas por los acusados Óscar Leonardo Martínez Pirona y Alejandro Mejía Castillo, servían como pantalla comercial para blanquear los fondos robados mediante transacciones comerciales simuladas y transferencias en criptomonedas hacia la cúpula del grupo.
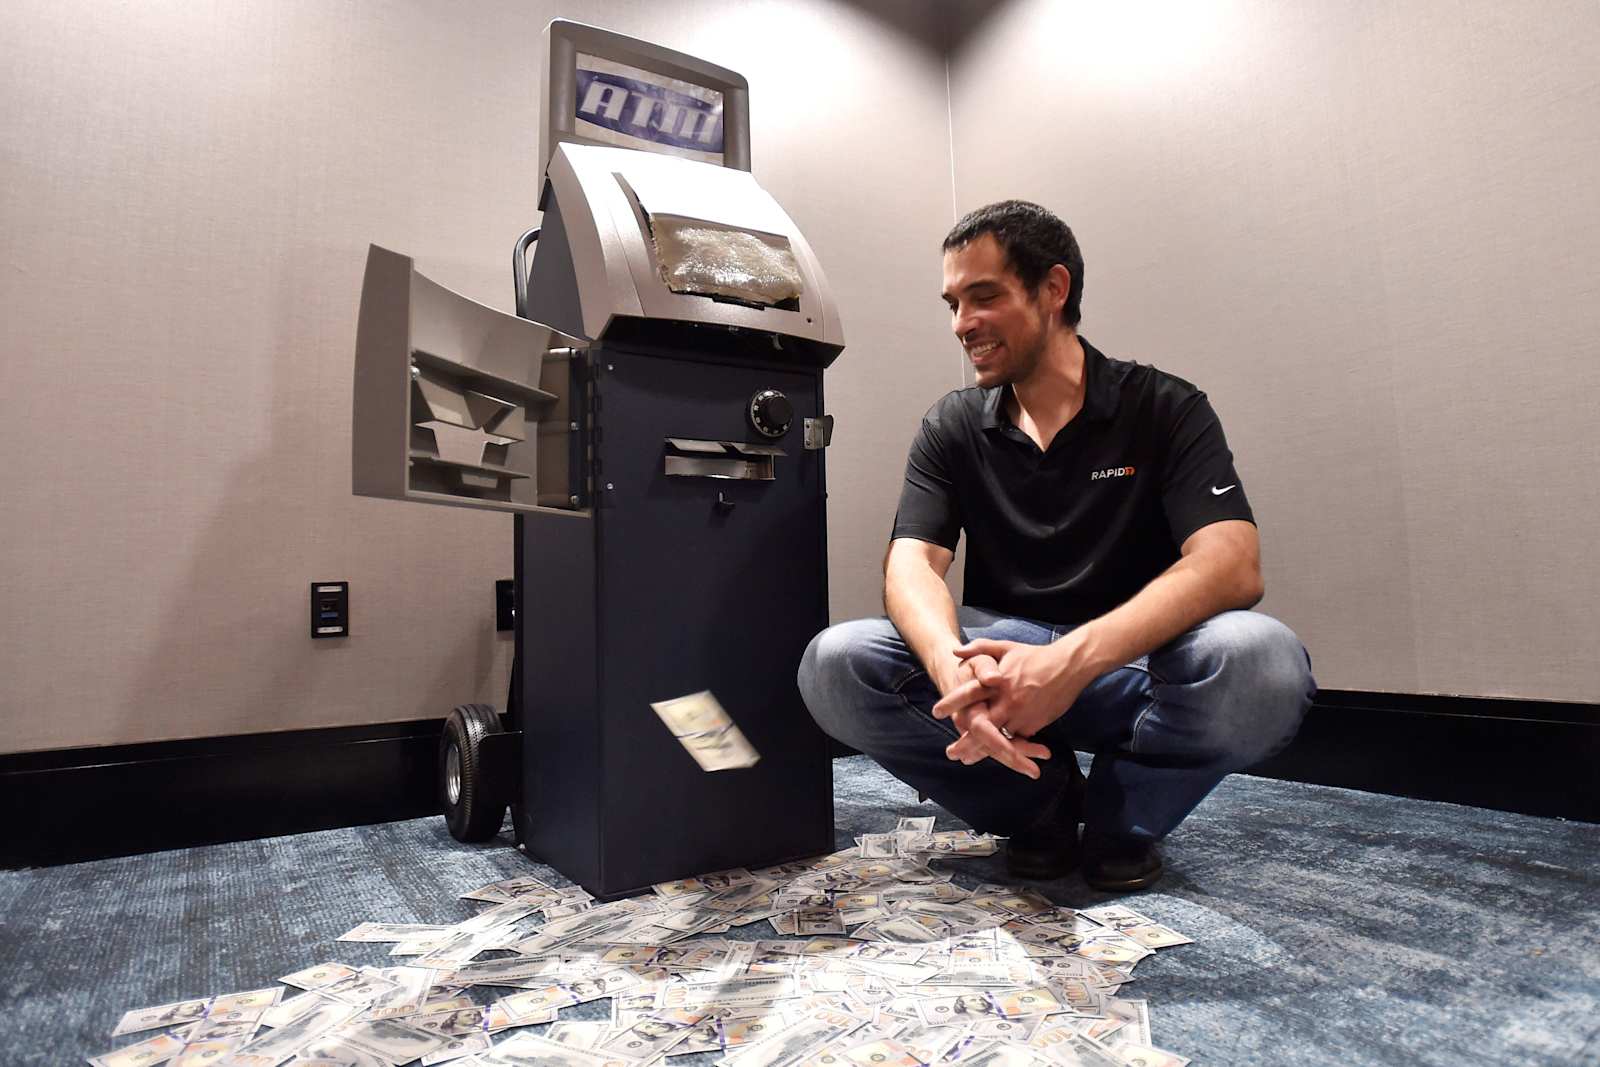
El jackpotting es un ataque cibernético y físico en el que los delincuentes manipulan un cajero automático para que expulse todo su dinero en efectivo de manera descontrolada, como si fuera una máquina tragamonedas.
El expediente presentado ante el Tribunal de Distrito de EE. UU. para el Distrito de Nebraska detalló acusaciones formales de conspiración para cometer fraude bancario, lavado de activos y apoyo material a una organización terrorista extranjera. Las pesquisas corroboraron giros monetarios directos destinados al fallecido líder histórico de la banda, Héctor Rusthenford Guerrero Flores, alias «Niño Guerrero», así como pagos hacia otros operadores logísticos sancionados.
Con este dictamen bajo las Órdenes Ejecutivas 13581 y 13224, el gobierno estadounidense bloqueó la totalidad de los bienes e intereses que los implicados posean en su jurisdicción. La acción busca estrangular definitivamente los mecanismos de financiamiento tecnológico con los que la red lograba infiltrar el sistema financiero internacional.
Más…
¿Cómo funciona?
- Acceso físico: Los atacantes abren o perforan la estructura externa del cajero para acceder a sus componentes internos o puertos de conexión. [1, 2]
- Inyección de malware o hardware: Instalan un software malicioso (virus) o dispositivos como «cajas negras» (laptops o teléfonos modificados) conectados por USB. [1, 2]
- Dispensación de efectivo: El sistema infectado toma el control del dispensador y expulsa los billetes en grandes cantidades sin necesidad de tarjetas ni cuentas bancarias válidas.
Puntos clave sobre elfraude
- Afectación directa: El robo afecta al banco o al operador del cajero, no de forma directa a las cuentas de los usuarios particulares.
- Origen del nombre: Proviene de jackpot (premio gordo), debido a la forma en que la máquina arroja billetes sin parar.
- Naturaleza híbrida: Se considera un ataque ciberfísico porque requiere manipulación física del cajero para poder ejecutar el código malicioso en su software interno.
Medidas de prevención bancaria
- Blindaje físico: Sustituir cerraduras comunes por modelos de alta seguridad y reforzar los gabinetes.
- Segmentación de redes: Aislar la red de los cajeros del sistema administrativo general de la empresa.
- Actualización constante: Mantener el software operativo actualizado con listas de aplicaciones permitidas (whitelisting) y antivirus